

DKIM selector: La clave de la autenticación segura del correo electrónico
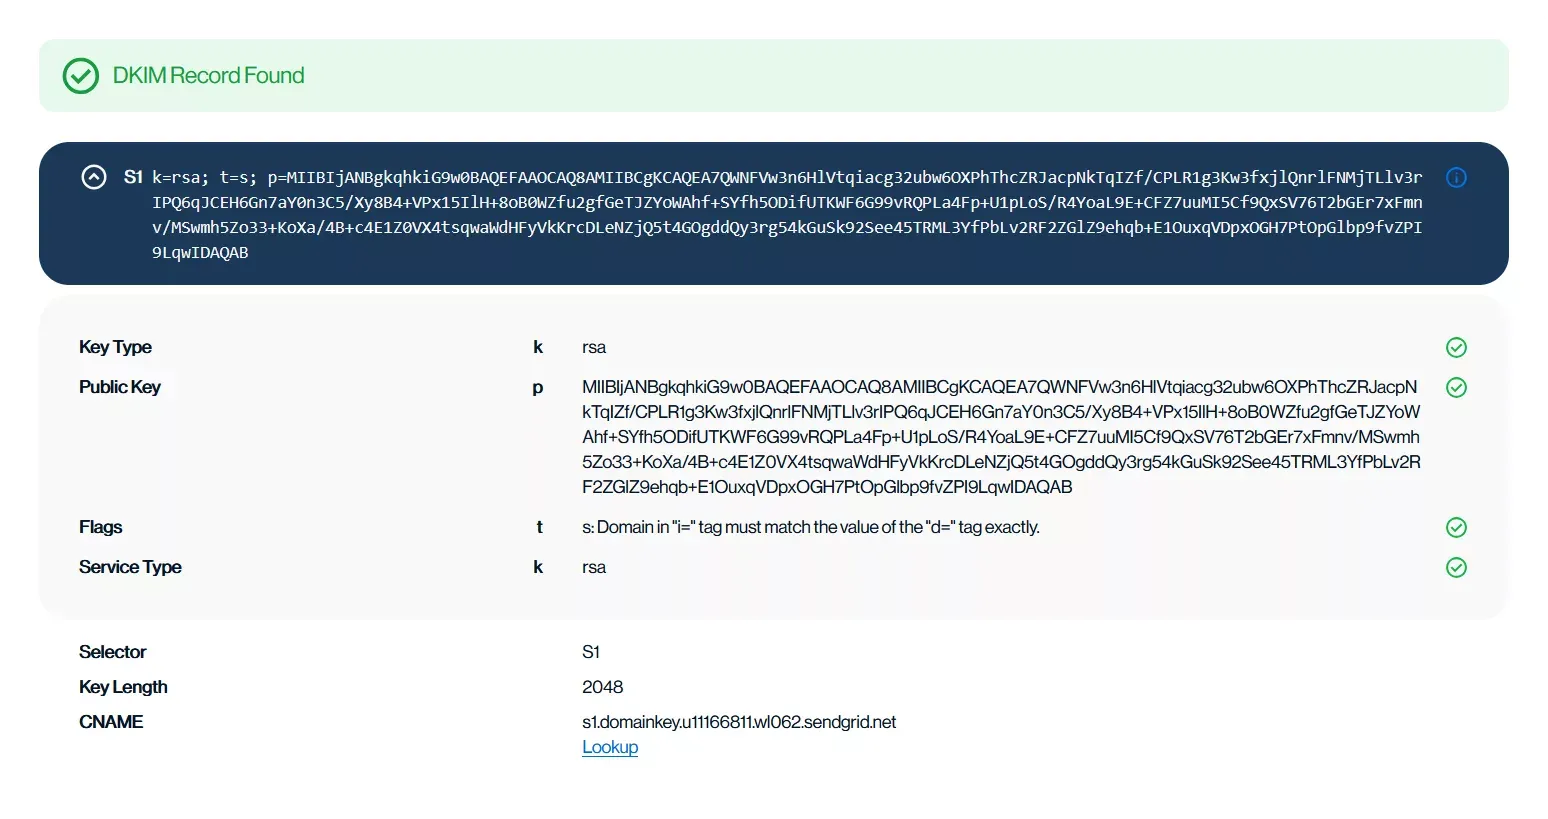
Un selector DKIM ayuda a los servidores receptores a localizar la clave pública correcta para verificar la firma de su correo electrónico. Con Sendmarc, puede generar, gestionar y verificar selectores DKIM, facilitando la rotación segura de claves, la resolución de problemas y la entrega de correo electrónico fiable.
Gestiona los selectores DKIM con confianza y protege su dominio.
Comprender la función de un selector DKIM
DomainKeys Identified Mail (DKIM) es un protocolo de autenticación que añade una firma criptográfica digital al correo electrónico saliente. Esto permite a los servidores receptores verificar que el mensaje no ha sido alterado en tránsito.
La firma se crea utilizando una clave privada almacenada de forma segura en el servidor de correo electrónico del remitente. La clave pública correspondiente se publica en el DNS del remitente.
Un selector DKIM es una cadena de texto incluida en el campo de cabecera DKIM-Signature de un correo electrónico. Ayuda al servidor receptor a encontrar la clave pública correcta en el DNS para verificar la firma del correo electrónico.
Los selectores permiten que existan varias claves DKIM bajo el mismo dominio. Esto es especialmente útil para empresas que:
- Enviar correos electrónicos desde numerosas fuentes
- Rote las llaves con regularidad para mejorar la seguridad
- Exigir autenticación separada para distintos equipos o servicios de terceros
Cómo funciona un selector DKIM
Cuando se envía un correo electrónico, el servidor remitente proporciona el selector y utiliza la clave privada relacionada para crear una firma digital. El selector se añade al campo de cabecera DKIM-Signature del correo electrónico mediante la etiqueta s=.
A continuación, el servidor receptor realiza una búsqueda del selector DKIM, solicitando al DNS la clave pública vinculada a dicho selector.
Compatibilidad con selectores DKIM:
Múltiples claves DKIM
Las organizaciones pueden asignar claves diferentes a departamentos, servicios o remitentes de terceros mediante selectores únicos.
Rotación de llaves
Los dominios pueden rotar las claves DKIM de forma segura publicando nuevas claves bajo nuevos selectores y actualizando las configuraciones de firma sin interrumpir el flujo de correo electrónico.
Seguridad
El uso de varios selectores limita el riesgo de una clave comprometida y ofrece un mejor control sobre qué servidores están autorizados a enviar correo electrónico.
Solución de problemas
Dado que cada selector corresponde a una clave específica, los problemas de correo electrónico pueden diagnosticarse más fácilmente identificando qué selector se ha utilizado.
Ejemplos de selector DKIM y formatos de registro DNS
Un selector DKIM suele ser una cadena corta y descriptiva, como selector1, s1, o algo más específico como marketing2025. El selector se combina con el nombre de dominio de su empresa para formar un registro DNS TXT.
Por ejemplo, si su dominio es example.com y su selector es s1, el nombre del registro DNS TXT sería s1._domainkey.example.com.
Este registro TXT almacena la clave pública utilizada para verificar la firma DKIM. Un registro DNS DKIM estándar puede tener este aspecto:
| Host | Tipo | Valor |
|---|---|---|
| selector._domainkey.yourdomain.com | TXT | v=DKIM1; k=rsa; p=[YourPublicKeyHere] |
v=DKIM1especifica la versión DKIMk=rsaindica el tipo de clavep=[YourPublicKeyHere]contiene la clave pública
Los dominios también pueden utilizar varios selectores, por ejemplo:
selector1._domainkey.example.comselector2._domainkey.example.com
Cada selector apunta a una clave pública distinta. Estas son referenciadas por la etiqueta s= en el campo de cabecera DKIM-Signature del correo electrónico saliente de su empresa.
Añadir y configurar un selector DKIM
La configuración de un selector DKIM requiere algunos pasos clave:
1. Genera un par de claves DKIM
Utilice el proveedor de correo electrónico de su empresa o un servicio de terceros de confianza para crear un par de claves privada y pública. La clave privada permanece en el servidor de su empresa para firmar los correos electrónicos. La clave pública debe añadirse al DNS.
2. Elige un selector
Elige un identificador único para el par de claves, como default, s1, o un nombre basado en una fecha, como sales2025.
3. Publica la clave pública en el DNS
Crea un registro TXT e incluye la clave pública en el campo de valor.
4. Configura tu servidor de correo electrónico
Configure la infraestructura de envío de su empresa para utilizar la clave privada y el selector conectado.
5. Prueba la configuración
Utiliza una herramienta de validación DKIM para confirmar que el selector funciona como se espera.
Consejo: La mayoría de las plataformas ofrecen herramientas integradas y guías paso a paso para ayudarte a generar claves y configurar correctamente los selectores DKIM.
¿Quiere simplificar el proceso? Reserve una demostración o inicia una prueba gratuita con nosotros.
Verificación y gestión de un selector DKIM
Para verificar el selector de su empresa, prueba uno de los siguientes métodos:
Comprueba el encabezado DKIM-Signature
Abre la cabecera de un correo electrónico enviado desde el dominio. El selector aparece como el valor de s=.
Ejemplo de DKIM-Signature:
v=1;a=rsa-sha256;c=relaxed/relaxed;s=s1;d=example.com;t=1751035051;h=From:Reply-To:To:Subject:Message-ID:In-Reply-To:References:Content-Type:MIME-Version:Date;bh=aunFLksAAcTKS9q7A8lBniJx6lzZjNH9ytQMpJy682k=;b=qPHXJYl1cJPlgdTSK/OMjO3MHHNG6Ste+j5LWEKiZwxKx...;
Utilizar una herramienta de búsqueda de selectores
Introduce el dominio y el selector en una herramienta de búsqueda DKIM en línea para obtener el registro de clave pública correspondiente.
Gestión eficaz de los selectores DKIM
La gestión eficaz del selector incluye:
- Supervisión de todos los selectores DKIM activos y sus claves vinculadas
- Rotación periódica de claves mediante la publicación de nuevos pares y la retirada de los antiguos
- Separación de selectores por flujo de correo electrónico o servicio para un mejor control y resolución de problemas
- Garantizar la alineación entre la etiqueta
d=(dominio de firma) y la dirección “De” para mantener la confianza y evitar la suplantación de identidad
La adopción de estas prácticas refuerza la reputación del correo electrónico de tu organización, minimiza el riesgo de suplantación de identidad y mejora la capacidad de entrega.
Asegura su correo electrónico con Sendmarc
Proteger el entorno de correo electrónico de su empresa es fundamental a medida que las ciberamenazas aumentan en frecuencia y sofisticación. Sendmarc ayuda a proteger el dominio de su empresa a través de:
- Configuración, alojamiento y gestión simplificados de DKIM
- Alertas de actualización en tiempo real
- Orientación experta sobre Sender Policy Framework (SPF), DKIM y Autenticación, notificación y conformidad de mensajes basados en dominios (DMARC)
Reserve una demostración o regístrate ahora para ver cómo Sendmarc puede proteger la infraestructura de correo electrónico de su organización y aumentar la confianza en su dominio.