

Plataforma de gestión DMARC para la visibilidad y el control
DMARC ayuda a proteger su dominio contra la suplantación de identidad y le da visibilidad sobre quién envía correos electrónicos en su nombre. Sendmarc ofrece una forma práctica de implementar, supervisar y aplicar DMARC en todos sus dominios.
Lo que DMARC te ayuda a conseguir
Cuando DMARC está configurado correctamente, puede ayudarte a:
Reducir el riesgo de spoofing y suplantación de identidad
Obtener visibilidad sobre quién envía desde su dominio
Mejorar la capacidad de entrega del correo electrónico legítimo
Cumplir con los requisitos normativos
Reducir al mínimo la TI en la sombra
Reducir la carga de trabajo de TI
Comprender DMARC
DMARC es un protocolo que permite al propietario de un dominio publicar una política sobre cómo deben gestionar los sistemas receptores los correos electrónicos que usan ese dominio. Además, ofrece reportes para que puedas ver quién envía en tu nombre y detectar problemas de autenticación.
DMARC se basa en SPF y DKIM. Comprueba si SPF o DKIM utilizan el mismo dominio que la dirección visible del campo «De» y, si la alineación falla, aplica tu política.
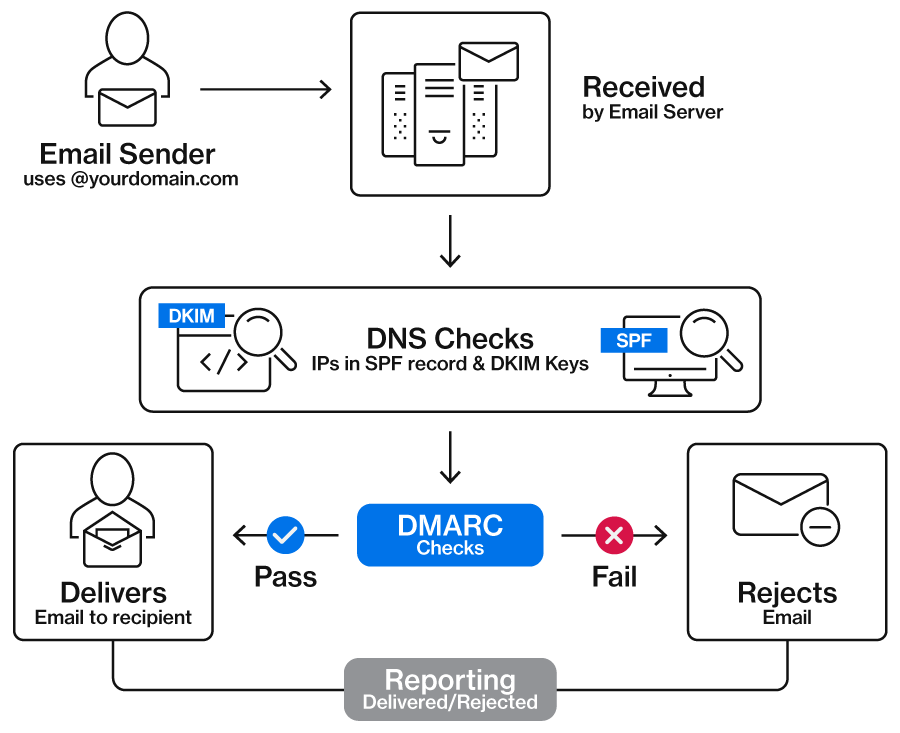
Cómo funciona DMARC en cuatro pasos
Se evalúan SPF y DKIM
DMARC comprueba la alineación
DMARC aplica tu política
DMARC informa lo que ven los destinatarios
Explicación de las políticas DMARC
p=none (supervisión)
Qué hace:
Indica a los destinatarios que entreguen el correo con normalidad, incluso cuando un mensaje no cumpla con DMARC, y que envíen reportes
Cuándo utilizarlo:
Usa p=none para identificar a los remitentes legítimos y reducir las sorpresas antes de aplicar medidas más estrictas
p=quarantine
Qué hace:
Indica a los destinatarios que traten como sospechosos los mensajes que no cumplan con DMARC, lo que puede hacer que se clasifiquen como spam o correo no deseado
Cuándo utilizarlo:
Usa p=quarantine mientras confirmas que todos los sistemas legítimos se han configurado correctamente
p=reject
Qué hace:
Indica a los destinatarios que rechacen los mensajes que no cumplan con DMARC
Cuándo utilizarlo:
Usa p=reject una vez que hayas confirmado que todas las fuentes de envío legítimas están autenticadas y alineadas
p=reject ofrece la mayor protección contra la suplantación de identidad.
Sendmarc te ayuda a llegar a p=reject sin interrumpir el correo electrónico esencial.
Por qué los proyectos DMARC se estancan
DMARC es sencillo, pero los entornos de envío reales cambian constantemente. El reto más común es la visibilidad. Sin una visión clara de todos los sistemas que envían correo electrónico en nombre de su dominio, pasar a la fase de aplicación puede resultar arriesgado.
Las realidades operativas también añaden fricción. Los reportes DMARC suelen llegar en formato XML, lo que dificulta su interpretación sin las herramientas adecuadas. Además, en las organizaciones más grandes la responsabilidad puede no estar clara, sobre todo cuando varios dominios, unidades de negocio y equipos comparten la responsabilidad del envío de correo electrónico.
Por último, SPF puede volverse complicado a medida que añades más remitentes. Los registros SPF más extensos pueden superar límites de consulta y provocar errores.
Protégete contra los ataques basados en la identidad
Las amenazas de correo electrónico basadas en la identidad suelen producirse de una de estas tres formas: los atacantes suplantan su marca, se hacen pasar por ti con un dominio similar o aprovechan un buzón de correo comprometido.
Sendmarc te ayuda a cerrar estas brechas reuniendo la autenticación de dominios y las señales de amenazas a la identidad en una sola vista clara.
DMARC
Implementa DMARC para reducir la suplantación de identidad. Obtén una visión clara de la alineación y el estado de las políticas en todos los remitentes para poder pasar a la fase de aplicación de forma segura.
Lookalike Domain Defense
Detecta y supervisa dominios similares que puedan utilizarse para suplantar su marca. Identifique los dominios de riesgo de forma temprana para que su equipo de seguridad pueda investigarlos y reducir la probabilidad de intentos de phishing y fraude.
Breach Detection
Detecta los primeros indicios de cuentas comprometidas y responde más rápido con alertas prácticas. Breach Detection ayuda a los equipos de seguridad a priorizar la investigación y contener los incidentes antes de que los atacantes puedan causar más daños.
¿Estás listo para reducir el riesgo de suplantación de identidad?
Obtén visibilidad sobre el spoofing, los dominios similares y las cuentas comprometidas – y actúa con mayor rapidez gracias a Sendmarc.
DMARC Preguntas frecuentes
¿Qué es un registro DMARC?
Un registro DMARC es un registro TXT de DNS que especifica tu política DMARC y tus destinos de reportes. Un registro DMARC indica a los sistemas receptores cómo gestionar los mensajes que no superan las comprobaciones DMARC y a dónde enviar los reportes DMARC.
¿Necesito DMARC si ya tengo SPF y DKIM?
Sí, sigues necesitando DMARC aunque ya tenga SPF y DKIM implementados. DMARC publica una política que indica a los destinatarios cómo gestionar los fallos y habilita los reportes, que le muestran qué remitentes utilizan su dominio y dónde falla la autenticación.
¿Puedo publicar más de un registro DMARC?
No, solo debes publicar un registro DMARC por dominio. Los subdominios pueden tener sus propios registros DMARC, que pueden diferir de la política establecida en el dominio raíz.
¿Cómo puedo validar mi registro DMARC?
Puede validar un registro DMARC comprobando que el registro TXT de DNS esté publicado en _dmarc.yourdomain.com y que la sintaxis sea correcta, incluyendo etiquetas obligatorias como v= y p=. También puede usar el verificador DMARC de Sendmarc para probar su configuración y detectar problemas.
Si necesitas hacer cambios, Sendmarc puede automatizar las actualizaciones de DNS necesarias mediante Entri – para que no tengas que editar los registros manualmente.
¿Qué debo hacer si mi política DMARC es incorrecta?
Una política DMARC incorrecta puede causar dos problemas. Puede bloquear correo legítimo o no lograr evitar la suplantación de identidad. Un enfoque habitual para implementar DMARC es comenzar con p=none, pasar a p=quarantine y, después, a p=reject una vez que los remitentes legítimos estén autenticados y alineados.
¿DMARC previene todo el phishing?
No, DMARC no previene todo el phishing. DMARC puede reducir el phishing que suplanta su dominio en la dirección «De» visible, pero no detiene los dominios similares, las cuentas comprometidas ni la ingeniería social. DMARC es más eficaz cuando se combina con la formación de los usuarios y otros controles de seguridad.