

07 ago 20268 minutos de lectura
 Sendmarc
Una pandemia de phishing sin precedentes
Tanto si se trata de una PYME como de una gran empresa multinacional, los riesgos de ser víctima de un ataque de phishing nunca han sido mayores, ya que los delincuentes – y la tecnología – son cada vez más sofisticados.
Los atacantes apuntan a proveedores de servicios sanitarios y pacientes vulnerables
Los atacantes apuntan a proveedores de servicios sanitarios y pacientes vulnerables
Como si el Covid-19 no fuera ya suficiente crisis, el número de ciberataques contra el personal sanitario de primera línea se ha disparado al mismo tiempo que la pandemia mundial – con una tendencia al alza casi en línea con el número de casos.
Esta fuerza destructiva ha provocado trastornos masivos y ha puesto en peligro la vida de pacientes y profesionales por igual. Entonces, ¿por qué se aprovechan de los servicios críticos en un momento como este?
Solo cabe suponer que donde hay miedo, incertidumbre, urgencia y pánico, también existe una lucrativa oportunidad para los ciberdelincuentes y quienes desean sembrar aún más caos en el mundo.
En este artículo exploraremos:
Las víctimas del sector sanitario
Se ataca a la OMS, a los hospitales, a los fondos de solidaridad y a los pacientes.
La explosión del phishing
Los ataques de suplantación de identidad compiten con el Covid-19 por ser la pandemia de más rápido crecimiento de 2020.
¡Haga sonar la alarma!
Interpol, el FBI, el CyberPeace Institute, premios Nobel e incluso el arzobispo emérito Desmond Tutu lanzan advertencias y piden una intervención seria de los gobiernos.
¿Hasta qué punto es vulnerable el sector sanitario de Sudáfrica?
Sendmarc realiza un estudio en 219 hospitales, clínicas y laboratorios.
¿Existe una cura?
Cómo probar la vulnerabilidad del dominio y detener los ataques de suplantación de identidad en tu ecosistema antes de que ocurran.
Desde el comienzo de la pandemia global de Covid-19, el mundo ha experimentado un aumento significativo del número de ciberataques.
En marzo de 2020, el proveedor global de seguridad Barracuda informó de que los correos de phishing se habían disparado más de un 600% desde febrero, ya que los ciberdelincuentes buscaban aprovechar el miedo y la incertidumbre generados por el virus. Un tercio de estos ataques utilizó la suplantación de una marca conocida como táctica para robar dinero y datos, y distribuir malware entre las víctimas.
La compañía antivirus Avast se hizo eco de este sentimiento, con la CISO Jaya Baloo confirmando un aumento de los ataques de phishing, suplantación de identidad y ransomware dirigidos a hospitales y proveedores de atención médica desde el comienzo de la pandemia. "Hemos bloqueado más de 1,3 millones de ataques de phishing que se aprovechaban de la crisis de COVID-19 entre enero y mayo de 2020", afirma Baloo. "Los proveedores de servicios sanitarios realizan operaciones críticas y guardan información vital de los pacientes, lo que los convierte en objetivos atractivos para los actores de las amenazas."
Ataques de phishing frente a casos de Covid-19
En Estados Unidos, en abril, un funcionario del FBI también confirmó que se ha producido un repunte de la ciberdelincuencia desde que comenzó la pandemia. La subdirectora adjunta Tonya Ugoretz dijo que el número de denuncias de ciberdelitos que ha recibido la oficina se ha cuadruplicado en comparación con los primeros meses de 2020.
"Hubo un breve instante en el que esperamos que, ya saben, 'vaya, los ciberdelincuentes también son seres humanos,' y que tal vez pensarían que atacar o aprovecharse de esta pandemia para obtener beneficios personales estaría fuera de lugar," dice Ugoretz. "Lamentablemente, no ha sido así."
Ugoretz declaró que los delincuentes se han dirigido a todo tipo de objetivos, desde la creación de dominios de internet y organizaciones benéficas fraudulentas, hasta préstamos fraudulentos, pasando por la promesa de entrega de mascarillas y otros equipos de protección. "Así que prácticamente, por desgracia, cualquier cosa que se te ocurra," dice. "Los ciberdelincuentes son bastante creativos."
Al comparar el número de ataques de phishing y de infecciones por Covid-19 a nivel mundial, se hace evidente que el ritmo de crecimiento de los ataques de phishing se correlaciona casi perfectamente con el ritmo de aumento de las infecciones por Covid-19. La relación entre estas dos crisis se ilustra en el siguiente gráfico:
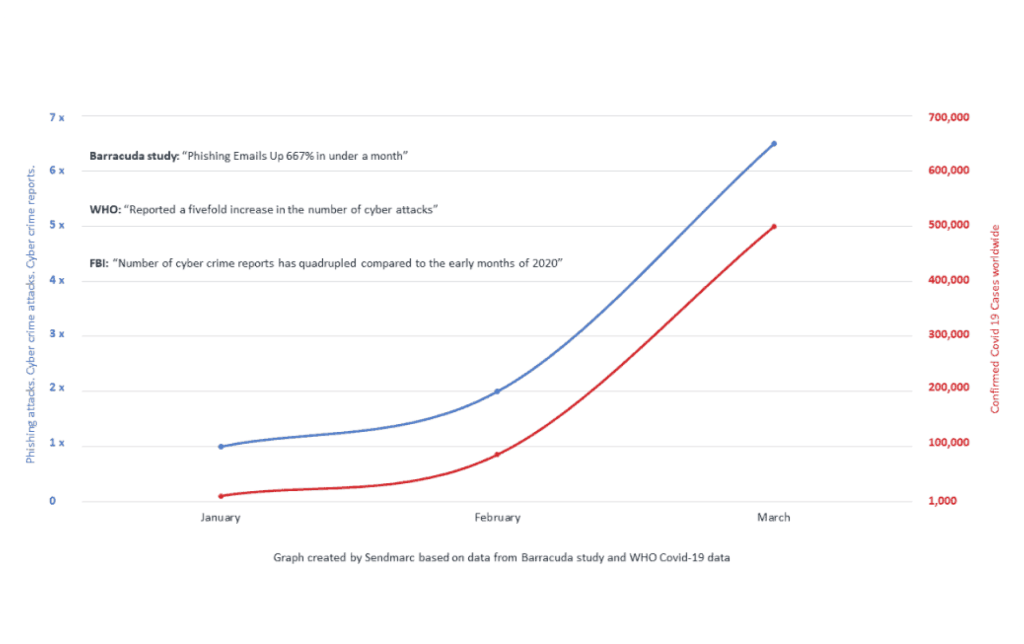
…el ritmo de crecimiento de los ataques de phishing se correlaciona casi perfectamente con el ritmo de aumento de las infecciones por Covid-19.
…el ritmo de crecimiento de los ataques de phishing se correlaciona casi perfectamente con el ritmo de aumento de las infecciones por Covid-19.
– Jaya Baloo, directora de Seguridad de la Información de AVASTTO
La amenaza de los ciberataques contra las instituciones sanitarias se ha vuelto tan grave que, en mayo, el CyberPeace Institute, con sede en Ginebra, redactó un llamamiento a los gobiernos para proteger a las instituciones sanitarias de los ciberataques. Entre los firmantes había ocho premios Nobel, entre ellos el arzobispo emérito Desmond Tutu.
"Estas acciones han puesto en peligro vidas humanas al perjudicar la capacidad de funcionamiento de estas instituciones críticas, ralentizar la distribución de suministros e información esenciales e interrumpir la prestación de atención a los pacientes," escribió el Instituto en una declaración pública.
"Con cientos de miles de personas ya fallecidas y millones de infectados en todo el mundo, la atención médica es más importante que nunca. Por ahora y para el futuro, los gobiernos deben afirmar en términos inequívocos: las operaciones cibernéticas contra las instalaciones sanitarias son ilegales e inaceptables."
En abril, Interpol también emitió un comunicado advirtiendo a hospitales y gobiernos de que los ciberdelincuentes están utilizando ransomware para retener digitalmente como rehenes a hospitales y servicios médicos, impidiéndoles el acceso a archivos y sistemas vitales hasta que se pague un rescate.
Ejemplo 1: La OMS
El primer ejemplo de esta crisis en acción es la organización que desempeña posiblemente el papel más importante en la lucha contra la pandemia de Covid-19: la Organización Mundial de la Salud. Desde que comenzó la pandemia a principios de marzo, la OMS ha informado de un aumento de cinco veces en el número de ciberataques en comparación con el mismo periodo del año anterior. Estos ataques iban dirigidos tanto al personal de la organización como al público en general.
Hacia finales de abril, la OMS informó de que se habían filtrado alrededor de 450 direcciones de correo electrónico y contraseñas del personal, junto con miles pertenecientes a otras personas que trabajaban en la respuesta al virus.
Alrededor de la misma época, se produjo un aumento de los estafadores que se dirigían al público en general a través del correo electrónico, haciéndose pasar por la OMS y pidiéndoles que donaran a un fondo ficticio en lugar del auténtico Fondo de Respuesta Solidaria COVID-19.
Ejemplo 2: Hospital Universitario de Brno, República Checa
Se creía que la infraestructura informática del hospital había quedado encriptada por un ransomware que probablemente se originó en un correo electrónico fraudulento.
Se creía que la infraestructura informática del hospital había quedado encriptada por un ransomware que probablemente se originó en un correo electrónico fraudulento.
En marzo de 2020, cuando las infecciones empezaban a aumentar, el Hospital Universitario de Brno – el segundo hospital más grande de la República Checa – fue víctima de un grave ciberataque, lo que le obligó a cancelar todas las operaciones previstas y a desviar a los pacientes agudos a otros hospitales cercanos.
Se creía que la infraestructura informática del hospital había quedado encriptada por un ransomware que probablemente se originó en un correo electrónico fraudulento.
Petr Špiřík, responsable de ciberincidentes de PricewaterhouseCoopers con sede en Praga, dijo que el incidente formaba parte de un patrón más amplio de ciberataques contra un sector vulnerable.
“La causa fundamental de este creciente nivel de ataques contra nuestro sector hospitalario es la escasa financiación de la infraestructura de seguridad informática,” dijo Špiřík.
Ejemplo 3: Life Hospital Group, Sudáfrica
Más cerca de casa, el grupo hospitalario sudafricano Life Hospital Group sufrió un ciberataque en junio que afectó a sus sistemas de admisión, sistemas de procesamiento comercial y servidores de correo electrónico. Aunque el ataque no afectó a la atención a los pacientes, sí provocó retrasos administrativos, ya que los hospitales del grupo se vieron obligados a pasar a sistemas de procesamiento manual.
Dado que la naturaleza del ataque fue generalizada, expertos en informática como Dominic White, director general de la empresa de ciberseguridad SensePost, creen que lo más probable es que haya sido resultado de un ataque de ransomware. "El ransomware es bastante oportunista y, debido a la presión que sufren los hospitales, los atacantes suponen que la gente pagará para que desaparezca rápidamente," afirma White.
A medida que aumentan estos ataques, el sistema sanitario de Sudáfrica, ya de por sí muy saturado, se enfrenta a una presión aún mayor. Pieter van der Westhuizen, director general en funciones del grupo Life Healthcare, se hizo eco de este sentimiento. "Estamos profundamente decepcionados y entristecidos por que unos delincuentes ataquen nuestras instalaciones en un momento en el que todos estamos trabajando incansable y colectivamente para luchar contra la pandemia de COVID-19," dijo sobre el incidente.
¿Existe una cura?
Como parte de sus consejos para prevenir estos ataques a los proveedores de servicios sanitarios, Interpol aconseja al personal que no abra correos electrónicos de fuentes no fiables, ni haga clic en enlaces de correos que no esperaba recibir.
En los últimos años, los delincuentes se han vuelto tan sofisticados que se han convertido en expertos en suplantar correos electrónicos auténticos – por lo que resulta muy difícil para el usuario decidir qué es seguro y qué es peligroso.
Está claro que la clave para hacer frente a este tipo de ciberataques es aprovechar al máximo la tecnología antes de esperar que un empleado tome una decisión sobre un determinado correo electrónico.
Una de las formas más eficaces de lograrlo es asegurarse de que los dominios cumplan con DMARC.
¿Qué es DMARC y por qué es un componente crítico en la lucha contra la ciberdelincuencia?
En su Informe de Susceptibilidad al Phishing de 2016, la empresa de software de seguridad estadounidense Cofense descubrió que el 91 % de los ciberdelitos comienzan con un phish. Estos ataques se lanzan contra el personal, los clientes, los pacientes, los estudiantes o cualquier otro objetivo vulnerable.
Como primer paso, los propietarios de dominios deben conocer la puntuación de seguridad de su dominio. ¡Menos de 3/5 requiere acción!
Como primer paso, los propietarios de dominios deben conocer la puntuación de seguridad de su dominio. ¡Menos de 3/5 requiere acción!
El objetivo es robar información y dinero, o desplegar un virus o ransomware.
DMARC es un estándar global de ciberseguridad diseñado para evitar que un ciberdelincuente pueda suplantar las direcciones de correo electrónico de su empresa y así cometer los ataques conocidos como spoofing y phishing.
Obtén más información sobre este estándar crítico (DMARC) en la empresa de cumplimiento de DMARC Sendmarc.com, así como en DMARC.org.
"Para ayudar a la gente a determinar la vulnerabilidad de su nombre de dominio, hemos creado una herramienta gratuita de puntuación de seguridad DMARC," dice Sacha Matulovich, CSO y cofundador de Sendmarc. "La herramienta le permite introducir su dominio, y una puntuación resultante de menos de cuatro sobre cinco significa que deberías pedirle a su proveedor de TI que le ayude a cumplir con DMARC."
Análisis del dominio sanitario
Entonces, ¿cómo de vulnerables son los dominios de las instituciones sanitarias sudafricanas? Sendmarc realizó recientemente una investigación sobre 219 dominios utilizados para el correo electrónico por hospitales, clínicas, laboratorios, centros de tratamiento y profesionales médicos, para evaluar el grado de seguridad de sus dominios.
Esto se ilustra en el siguiente gráfico:
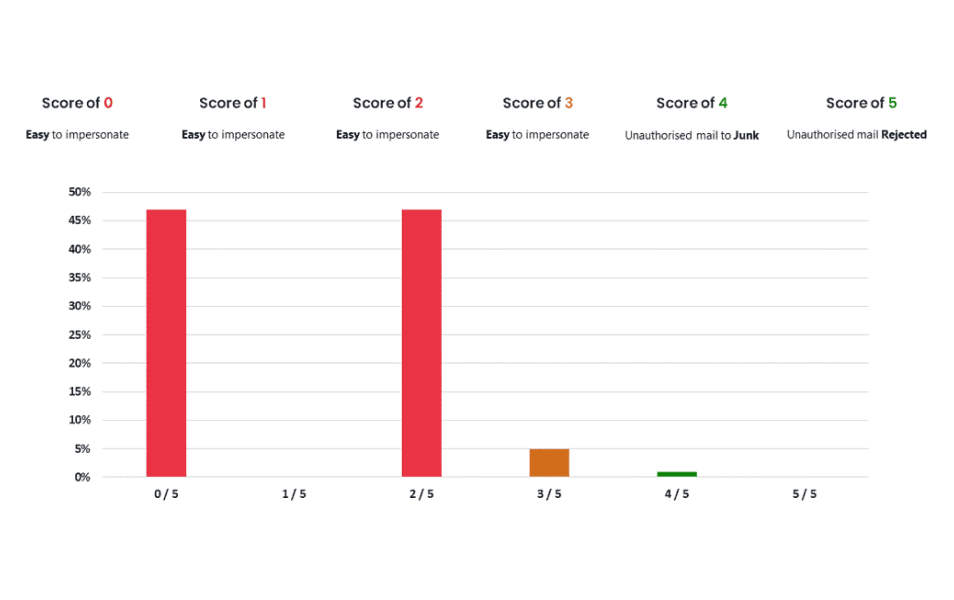
De los dominios analizados, casi todos obtuvieron una puntuación de tres o menos en el Sendmarc Safety Score, lo que significa que sus dominios son muy fáciles de suplantar y corren un alto riesgo de sufrir un ataque de phishing.
De los dominios analizados, casi todos obtuvieron una puntuación de tres o menos en el Sendmarc Safety Score, lo que significa que sus dominios son muy fáciles de suplantar y corren un alto riesgo de sufrir un ataque de phishing.
Por lo tanto, está claro que el sector sanitario de Sudáfrica parece lamentablemente mal equipado para hacer frente a este aumento de los ciberataques.
En respuesta, Sendmarc lanzará un nuevo programa que pretende ayudar a una amplia gama de respondedores de primera línea – desde hospitales y clínicas hasta laboratorios y servicios de ambulancia – a cumplir con DMARC. El programa se pondrá en marcha a mediados de septiembre, cuando se darán a conocer todos los detalles.
"Nuestro objetivo es ayudar a aliviar la tensión, la confusión y la amenaza de pérdida de los proveedores de servicios sanitarios que pueden ser vulnerables a los ciberataques en un momento en que la ciberseguridad es lo último en lo que piensan," dice Matulovich.


