

Configuración DMARC: Garantiza la autenticación y la seguridad del correo electrónico
Sendmarc simplifica la configuración DMARC con la creación guiada de registros, la supervisión en tiempo real y la asistencia de expertos. Nuestra plataforma ayuda a tu organización a publicar la Política DMARC correcta, hacer seguimiento de los resultados de autenticación y proteger su dominio del phishing y el spoofing.
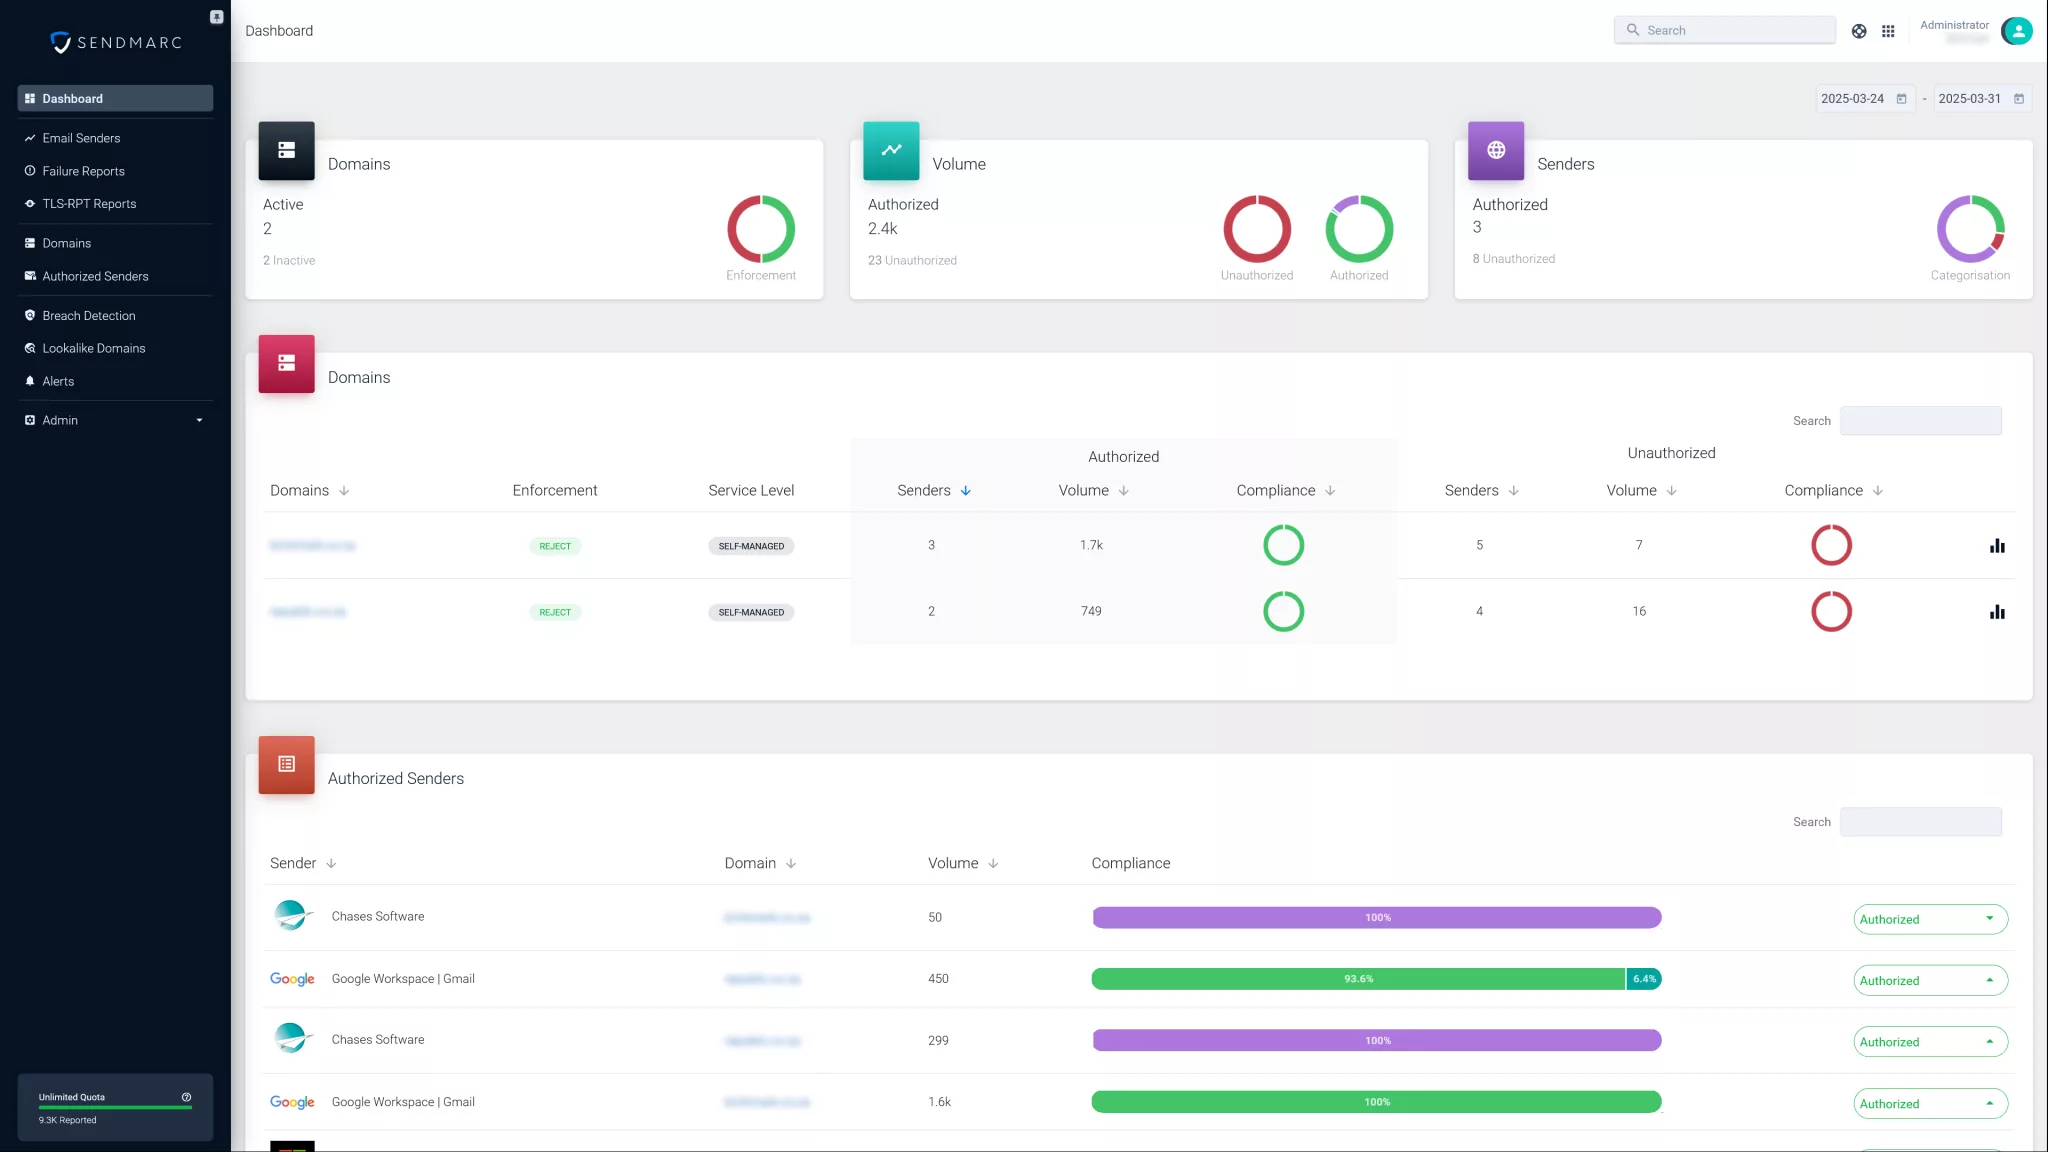
Garantice una configuración DMARC correcta en cuestión de minutos y protege su correo electrónico desde el primer día.
¿Por qué una configuración DMARC adecuada es importante?
Autenticación, notificación y conformidad de mensajes basados en dominio (DMARC) es un protocolo de autenticación de correo electrónico que ayuda a las empresas a evitar el uso no autorizado de sus dominios.
Se basa en dos normas existentes:
- Sender Policy Framework (SPF) verifica que el servidor remitente esté autorizado para enviar correos electrónicos en nombre de un dominio.
- DomainKeys Identified Mail (DKIM) añade una firma digital a cada correo electrónico, lo que garantiza que el contenido del mensaje no se haya alterado durante la transmisión.
Con una configuración DMARC adecuada, los propietarios de dominios pueden indicar a los servidores de correo receptores cómo gestionar los mensajes que no superen las comprobaciones SPF o DKIM – ya sea entregarlos, ponerlos en cuarentena o rechazarlos.
Si aprendes a implementar DMARC correctamente, podrás proteger a los destinatarios de ataques de phishing y spoofing. La aplicación de DMARC también mejora la entrega del correo electrónico al reducir la ubicación en las carpetas de spam y correo no deseado.
Configuración DMARC: políticas de aplicación de DMARC
| Política | Descripción | Caso práctico |
|---|---|---|
none | Solo monitorea; no se toma ninguna medida con los correos que fallan | Utiliza none durante la configuración inicial de DMARC para recopilar datos sin afectar la capacidad de entrega |
quarantine | Coloca los correos que fallan en la carpeta de spam o en cuarentena | Utiliza quarantine para habilitar la aplicación de DMARC y reducir los riesgos de suplantación de identidad |
reject | Bloquea y rechaza directamente los correos que fallan | Utiliza reject para una aplicación estricta de DMARC y máxima protección |
Comienza con p=none para supervisar el tráfico de correo electrónico e identificar a los remitentes legítimos. A medida que tu configuración DMARC se vuelva más precisa y completa, pasa gradualmente a quarantine para aplicar la política y, finalmente, a reject para alcanzar la protección total.
Cómo garantizar una correcta configuración DMARC
Preparación de un dominio para la configuración DMARC
Antes de configurar DMARC, asegúrate de que SPF y DKIM estén correctamente configurados para su empresa. Son requisitos esenciales, ya que DMARC depende de sus resultados de autenticación para funcionar eficazmente.
Espera al menos 48 horas después de configurar SPF y DKIM para permitir la correcta propagación y validación del DNS antes de habilitar DMARC.
Creación de registros DMARC
Un registro DMARC es un registro DNS TXT que define la política de tu organización y las preferencias de reporte. A continuación se muestra un ejemplo de un registro DMARC:
| Host | Tipo | Valor |
|---|---|---|
| _dmarc.yourdomain.com | TXT | v=DMARC1; p=none; pct=100; rua=mailto:[email protected]; |
Explicación de cada etiqueta:
v=DMARC1: Especifica la versión de DMARCp=none: Establece la política en none (supervisar y enviar reportes)pct=100: Aplica la política al 100% de los mensajesrua: Define la dirección de correo electrónico que recibe los reportes DMARC agregados
Configuración DMARC estructurada: un enfoque gradual hacia la aplicación
Fase uno: Finalizar el DNS
En la fase uno, migramos todos los registros SPF y DKIM existentes a la plataforma Sendmarc. Esto establece una única fuente de verdad para la autenticación y garantiza que los cambios de DNS puedan gestionarse de forma segura y coherente.
Los pasos clave incluyen:
- Identificar y añadir todos los dominios de los clientes a la plataforma Sendmarc
- Publicación de registros DMARC
- Importación de entradas SPF y DKIM existentes
- Revisión del DNS en busca de fuentes SPF o DKIM faltantes
- Verificación de actualizaciones mediante nuestra herramienta de puntuación de dominios
La fase uno suele durar de uno a cinco días, dependiendo del acceso al DNS, el volumen de dominios y la aprobación interna.
Fase dos: Autorizar remitentes
La fase dos refuerza la autenticación identificando todos los sistemas legítimos que envían correo electrónico en nombre del dominio y garantizando que cada uno esté configurado correctamente.
Los pasos clave incluyen:
- Identificación de sistemas de envío legítimos y sus propietarios comerciales
- Confirmación de las capacidades de cada sistema
- Identificación de componentes de autenticación faltantes
- Registro de aprobaciones de cambios internos
- Añadir o actualizar entradas SPF en la plataforma Sendmarc
- Generación y publicación de claves DKIM en nuestra plataforma
- Validación de cambios mediante nuestra herramienta de puntuación de dominios
Esta fase suele durar entre 30 y 60 días, dependiendo de la complejidad del entorno.
Fase tres: Pasar a p=quarantine
En la fase tres, la autenticación y la capacidad de entrega deberían estar cerca del pleno cumplimiento. La configuración DMARC se actualiza a p=quarantine, que envía los correos que no cumplen a una carpeta de spam o cuarentena en lugar de bloquearlos directamente.
Esta etapa actúa como una red de seguridad – los equipos pueden confirmar que todos los sistemas legítimos se han configurado correctamente, evitando al mismo tiempo que los correos de alto riesgo lleguen a las bandejas de entrada.
Los pasos clave incluyen:
- Revisión de los datos del dominio durante al menos dos semanas
- Validación y actualización de configuraciones si es necesario
- Comunicación de las próximas medidas de aplicación a las partes interesadas
- Registro de las aprobaciones necesarias
La fase tres suele completarse en un plazo de 14 días.
Fase cuatro: Pasar a p=reject
La fase cuatro aplica la forma más estricta de protección: p=reject. Esto bloquea todos los correos electrónicos que no cumplan con la alineación SPF y/o DKIM, evitando que los ciberdelincuentes suplanten su dominio.
Antes de habilitar la aplicación, Sendmarc recomienda completar estas comprobaciones:
- Revisa los datos nuevamente para confirmar que se incluyan todos los remitentes legítimos
- Confirma que los informes de exposición estén configurados
- Verifica que las alertas estén configuradas correctamente
La fase cuatro suele llevarles a las empresas un día, pero la supervisión continua sigue siendo esencial, ya que con el tiempo se introducen nuevas plataformas o herramientas.
Regístrate en Sendmarc hoy mismo para simplificar la configuración de DMARC, obtener asistencia experta y supervisar fácilmente la autenticación del correo electrónico.
Supervisión y mantenimiento de tu configuración DMARC
DMARC ofrece funciones de reporte que dan a su empresa visibilidad sobre los resultados de autenticación y el posible uso indebido de su dominio. Estos reportes le permiten:
- Identificar fuentes legítimas que necesitan configuración SPF
- Detectar remitentes no autorizados o intentos de phishing
- Ajustar la configuración DMARC basándose en datos reales
Utilice la solución DMARC empresarial de Sendmarc para recopilar y analizar reportes de manera eficiente. La revisión periódica de estos reportes es clave para perfeccionar la configuración de SPF, DKIM y DMARC de su empresa, mejorando la seguridad y la capacidad de entrega del correo electrónico.
Empieza a utilizar las soluciones de seguridad del correo electrónico de Sendmarc
Gestionar registros DMARC puede ser complejo, pero Sendmarc lo hace sencillo. Nuestra plataforma ofrece herramientas expertas que ayudan a tu organización a:
- Simplificar la configuración y gestión de DMARC
- Reforzar su postura de seguridad del correo electrónico
- Proteger a sus clientes del fraude por correo electrónico
Regístrate hoy o reserva una demo para ver cómo Sendmarc facilita la configuración y el cumplimiento de DMARC.