

Alineación DMARC: Configuración y aplicación centralizadas
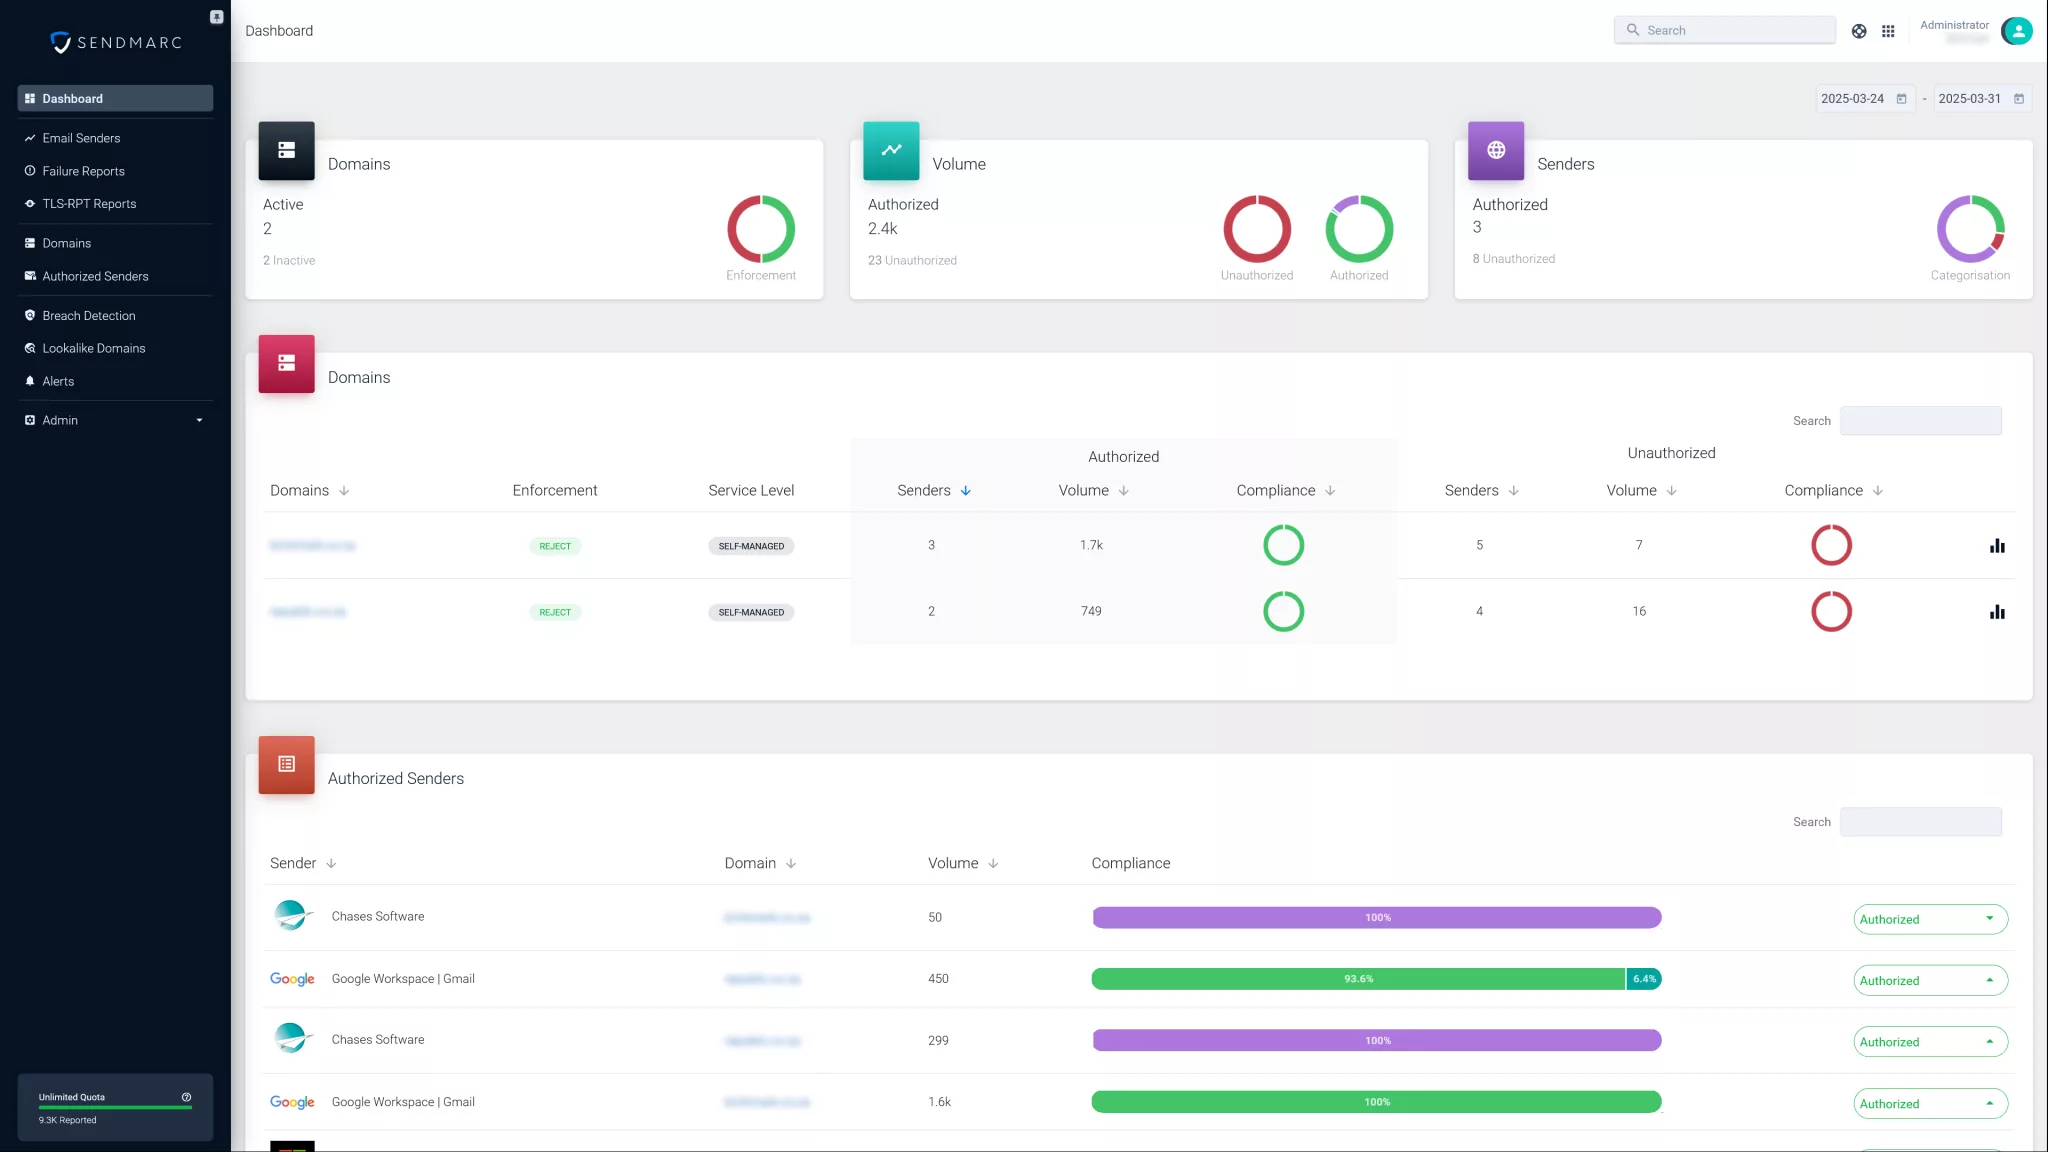
Sendmarc facilita la aplicación de la alineación DMARC para que el dominio de la dirección "From" ("De") de su correo electrónico coincida con el validado por SPF y DKIM. Esto evita la suplantación de identidad, mejora la capacidad de entrega y garantiza que su dominio esté protegido contra la suplantación y el fraude.
Aspectos esenciales para comprender la alineación DMARC
Domain-based Message Authentication, Reporting, and Conformance (DMARC) es un protocolo vital de autenticación de correo electrónico que ayuda a las empresas a proteger sus dominios de usos no autorizados, como phishing, spoofing y fraude por correo electrónico.
DMARC se basa en dos normas fundamentales:
Permite a los propietarios de dominios especificar cómo deben tratar los receptores de correo electrónico los mensajes que no superan la autenticación, y proporciona informes detallados para supervisar la actividad del correo electrónico.
Por qué es importante DMARC
El correo electrónico es uno de los puntos de entrada más comunes para los ciberdelincuentes. Los ataques de suplantación de identidad –en los que los atacantes envían correos electrónicos que parecen proceder de su dominio– pueden provocar filtraciones de datos, pérdidas económicas y daños a la marca.
DMARC ayuda a reducir este riesgo:
- Mejore de la seguridad del correo electrónico: Verifique que los mensajes proceden del dominio que afirman, lo que dificulta a los atacantes hacerse pasar por su marca.
- Mejora de la capacidad de entrega del correo electrónico: Los mensajes autenticados tienen menos probabilidades de acabar en las carpetas de spam o correo no deseado, lo que aumenta las posibilidades de que lleguen a tu público.
- Proporcionar visibilidad: Los reportes DMARC revelan quién envía correos electrónicos en tu nombre, lo que ayuda a detectar el uso no autorizado.
Componentes clave de DMARC
Para entender cómo funciona DMARC, es útil dividirlo en tres componentes clave:
Autentificación:
DMARC utiliza SPF y DKIM para validar los correos electrónicos:
- SPF comprueba si la dirección IP está autorizada a enviar correo electrónico desde el dominio.
- DKIM verifica la integridad del mensaje mediante una firma criptográfica.
Reportes:
Los propietarios de dominios reciben reportes agregados y forenses de los receptores de correo electrónico. Estos reportes destacan los resultados de la autenticación y los posibles usos indebidos.
Ejecución:
Las políticas DMARC indican a los receptores cómo tratar los correos electrónicos que no superan la autenticación:
- p=none: No realizar ninguna acción
- p=quarantine: Marcar los mensajes como sospechosos
- p=reject: Bloquear los mensajes por completo
Al combinar estos elementos, DMARC permite a los propietarios de dominios proteger sus entornos de correo electrónico y su reputación.
¿Qué es la alineación DMARC?
alineación DMARC es un concepto básico dentro del marco DMARC. Garantiza que el dominio que aparece en la dirección "From" ("De") de un correo electrónico coincide con el dominio utilizado por SPF y/o DKIM.
En términos sencillos, la alineación confirma que la identidad del remitente es coherente y digna de confianza.
Por qué es importante la alineación
Sin alineación, los correos electrónicos no autorizados podrían llegar a los usuarios.
Por ejemplo, un atacante podría utilizar una dirección IP autorizada para pasar SPF, pero establecer un dominio "From" ("De") diferente para engañar al destinatario. La alineación DMARC evita esta táctica exigiendo que el dominio del encabezado "From" ("De") coincida con el dominio autenticado por SPF y/o DKIM.
La alineación es fundamental para una aplicación eficaz de DMARC. Si la alineación falla, el mensaje se considera no autenticado y la política DMARC determinará el siguiente paso – ya sea no tomar ninguna medida, poner el correo en cuarentena o rechazarlo por completo.
Este mecanismo protege la reputación de su dominio y ayuda a evitar que los ataques de phishing lleguen a su público.
Elegir el modo de alineación DMARC adecuado
DMARC ofrece dos modos de alineación que determinan hasta qué punto deben coincidir los dominios:
| Modo de alineación DMARC | Descripción | Cuándo utilizar |
|---|---|---|
| Estricto | Requiere una coincidencia exacta entre el dominio de la dirección "From" ("De") y el dominio autenticado por SPF o DKIM. Por ejemplo, [email protected] debe coincidir con ejemplo.com. | Ideal para entornos de alta seguridad o datos sensibles. Utilízalo cuando controles todas tus fuentes de envío. |
| Relajado | Permite la alineación si los dominios comparten el mismo dominio organizativo. Por ejemplo, [email protected] se alinea con ejemplo.com. | Lo mejor para configuraciones que utilizan múltiples subdominios o plataformas de terceros, como herramientas de marketing o CRM. |
¿Qué es un dominio organizativo?
Un dominio organizativo es el dominio principal registrado. Por ejemplo, en mail.ejemplo.com, el dominio organizativo es ejemplo.com.
La alineación relajada trata un correo electrónico como alineado si el dominio autenticado es el mismo o un subdominio del dominio del encabezado "From" ("De").
Elegir el modo de alineación DMARC
Alineación estricta:
Utilízalo cuando su empresa gestione directamente todas las fuentes de correo electrónico saliente. Proporciona el máximo nivel de protección, pero puede hacer que los mensajes legítimos fallen si proceden de una fuente externa o de un subdominio.
Alineación relajada:
Recomendado para empresas que utilizan subdominios o servicios de terceros para enviar correo electrónico. Ofrece un buen equilibrio entre la seguridad del correo electrónico y la capacidad de entrega al permitir una variación limitada del dominio.
¿Cómo funciona la alineación DMARC?
La alineación DMARC se verifica durante el proceso de autenticación del correo electrónico comparando los dominios utilizados en SPF y DKIM con el dominio del encabezado "From" ("De").
Proceso de alineación paso a paso
1. Comprobación de la alineación SPF
- SPF autentica la IP remitente frente al dominio especificado en el "Return-Path" (también conocido como remitente del sobre).
- DMARC compara este dominio con el de la dirección "From" ("De").
- Si coinciden en función del modo de alineación DMARC seleccionado (estricto o relajado), la alineación SPF pasa.
2. Comprobación de alineación DKIM
- DKIM valida la firma criptográfica del correo electrónico, que incluye un dominio.
- DMARC compara este dominio con el dominio "From" ("De").
- Si coinciden bajo el modo de alineación DMARC elegido, la alineación DKIM pasa.
3. Resultado final de la alineación
- Si se supera la alineación SPF y/o DKIM, se acepta el correo electrónico.
- Si el correo electrónico no supera la alineación DMARC, se gestiona según la política del propietario del dominio (none, quarantine o reject).
Un ejemplo real
Supongamos que se envía un correo electrónico desde [email protected] con la dirección "From" ("De") [email protected]:
- SPF autentifica la IP de envío para mail.ejemplo.com.
- DKIM valida la firma para mail.ejemplo.com.
Bajo alineación relajada:
Como mail.ejemplo.com es un subdominio de ejemplo.com, la alineación pasa.
Bajo alineación estricta:
Los dominios no coinciden exactamente, por lo que la alineación falla.
Este ejemplo muestra por qué es esencial seleccionar el modo de alineación DMARC adecuado.
Alineación DMARC y solución de problemas
Garantizar la correcta alineación DMARC requiere una resolución proactiva de problemas.
Causas habituales de los fallos de alineación
Registros SPF incompletos
No incluye todas las direcciones IP legítimas, especialmente las plataformas de terceros.
Firmas DKIM mal configuradas
Utilizar un dominio de firma que no coincide con la dirección "From" ("De").
Reenvío de correo electrónico
Los reenviadores podrían romper la alineación SPF porque utilizan sus propias direcciones IP. Si la alineación SPF falla, DMARC podría hacer lo mismo.
Configuración DMARC incorrecta
Las etiquetas
aspfyadkimmal configuradas pueden imponer una alineación demasiado estricta.
Guía de resolución de problemas
Revisar registros SPF
Confirma que todas las IP de envío aparecen en tu registro DNS SPF.
Comprobar dominios DKIM
Asegúrese de que la etiqueta
d=de su firma DKIM coincida con su dominio "From" ("De").Ajusta el modo de alineación DMARC
Si la alineación estricta provoca fallos, cambia temporalmente al modo relajado y controla los resultados.
Supervisa los reportes DMARC
Utiliza reportes para identificar fuentes de problemas y detectar errores de configuración.
Enviar correos electrónicos de prueba
Prueba desde todas las fuentes y revisa las cabeceras para verificar la alineación de cada mensaje.
Prácticas recomendadas para implementar la alineación DMARC
Un enfoque estratégico por fases es clave para el éxito de la alineación DMARC. Estas prácticas recomendadas ayudarán a reforzar la seguridad del correo electrónico al tiempo que se mantiene la capacidad de entrega:
- Establece explícitamente los modos de alineación: Utiliza las etiquetas
aspf(alineación SPF) yadkim(alineación DKIM) en tu registro DNS DMARC para definir modos de alineación estrictos (s) o relajados (r). - Empieza en modo relajado: Comienza con una alineación relajada para evitar interrupciones, especialmente si tu organización utiliza varios subdominios o depende de terceros remitentes.
- Mantén actualizados los registros SPF y DKIM: Audita periódicamente tus registros DNS de SPF y DKIM para asegurarte de que se incluyan todas las fuentes de envío autorizadas.
- Utiliza subdominios para remitentes de terceros: Asigna subdominios a proveedores o plataformas de marketing. Este enfoque mejora la alineación y minimiza los riesgos.
- Evita los errores más comunes: Ten en cuenta situaciones como el reenvío de correo electrónico, y comprueba que todas las partes de tu infraestructura de correo electrónico admitan autenticación y firma coherentes.
Seguir estas buenas prácticas ayuda a proteger su dominio y su reputación.
Mejore la seguridad de su correo electrónico con Sendmarc
La plataforma fácil de usar de Sendmarc simplifica la alineación DMARC y la gestión de la seguridad del correo electrónico.
Con Sendmarc, puede:
- Obtén una visibilidad clara: Accede a reportes y análisis DMARC en tiempo real para obtener información sobre la autenticación del correo electrónico.
- Configure fácilmente el modo de alineación DMARC: Configure y ajusta la alineación estricta o relajada en función de los requisitos de su dominio.
- Proteja su marca: Evite intentos de phishing y spoofing que puedan dañar su reputación.
- Mejora la capacidad de entrega: Asegúrate de que tus correos electrónicos autenticados lleguen a la bandeja de entrada y no a las carpetas de spam o correo no deseado.
- Aprovecha la asistencia de expertos: Obtén ayuda de especialistas en seguridad del correo electrónico para garantizar que tu implementación de DMARC esté optimizada.
Tome el control de la seguridad del correo electrónico de su dominio con Sendmarc.
Alineación DMARC preguntas frecuentes
¿Qué es la alineación DMARC?
La alineación DMARC garantiza que el dominio que aparece en el encabezado "From" ("De") del correo electrónico coincide con los dominios autenticados por Sender Policy Framework (SPF) y/o DomainKeys Identified Mail (DKIM). Esto confirma que la identidad del remitente es coherente y legítima, lo que ayuda a evitar la suplantación de dominios.
¿Cuál es el modo de alineación para DMARC?
El modo de alineación para DMARC determina hasta qué punto los dominios autenticados deben coincidir con el dominio "From" ("De"). Existen dos modos de alineación:
Estricto: Requiere una coincidencia exacta de dominio.
Relajado: Permite una coincidencia a nivel de dominio organizativo.
Estos modos pueden configurarse por separado para SPF (aspf) y DKIM (adkim) en tu registro DNS DMARC.
¿Cómo solucionar un fallo de alineación DMARC?
Para solucionar un fallo de alineación DMARC, revisa y actualiza tus registros DNS de SPF y DKIM para incluir todas las fuentes de envío autorizadas. Asegúrate de que las firmas DKIM utilicen un dominio alineado con la dirección "From" ("De"). Si es necesario, ajusta el modo de alineación DMARC de estricto a relajado.
¿Puede un correo electrónico pasar SPF y DKIM pero fallar la alineación?
Sí, un correo electrónico puede pasar las comprobaciones de autenticación SPF y DKIM pero fallar la alineación DMARC. Esto ocurre cuando los dominios utilizados en SPF y DKIM no coinciden con el dominio "From" ("De"), tal y como requiere el modo de alineación DMARC configurado (estricto o relajado). En estos casos, el mensaje puede ser tratado como no autenticado dependiendo de tu política DMARC.