

La adopción de DMARC frente a la brecha de aplicación y el riesgo que deja
En nuestro Informe de Ciberamenazas 2026: DMARC y el Momento de la Verdad de la Identidad, descubrimos que cumplir con los mandatos de los proveedores de correo que exigen una política p=none era la parte fácil. Aplicar DMARC es donde la mayoría de las organizaciones todavía se quedan cortas.
La adopción sigue en aumento, pero la aplicación en p=reject, la única política que bloquea el phishing y la suplantación, va a la zaga, y la brecha sigue ampliándose.
Adopción de DMARC frente a la brecha de aplicación
En un grupo de 34,212 dominios monitoreados en tres puntos de control anuales de 2024 a 2026, el 71.5% de los dominios adoptó DMARC, pero solo el 26.6% lo aplicó en p=reject, dejando una brecha de 44.9 puntos para 2026
90%
De 1.65 millones de dominios escaneados, casi el 90% está expuesto a phishing y suplantación de identidad salientes
Obtenga el informe completo
Complete el formulario a continuación para obtener su copia del informe.
Hallazgos clave
Principales amenazas para la identidad del correo electrónico
$4.99 millones
Costo promedio global récord de una filtración de datos en 2026
$3 mil millones+
Pérdidas por BEC en 2025, lo que lo convierte en el segundo delito cibernético más costoso en general
56%
Aumento interanual en ataques impulsados por IA
#1
El phishing/suplantación de identidad fue el delito cibernético más reportado en 2025
Las Filtraciones con IA Cuestan $1M Más
Las filtraciones que involucran ataques impulsados por IA cuestan aproximadamente $1 millón más que el promedio, ya que la IA permite a los atacantes acelerar y escalar sus ataques.
El estado de DMARC
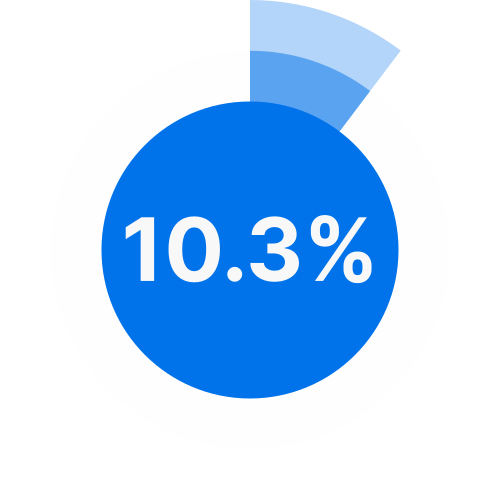
Porción de los dominios del conjunto de datos que alcanzaron la aplicación total de DMARC con una política p=reject¹
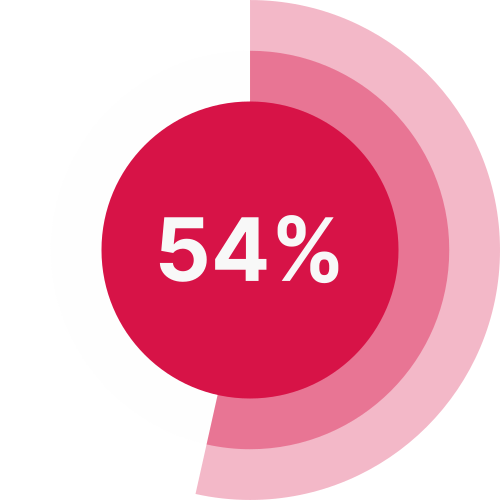
El porcentaje de dominios que permanecieron expuestos con una política p=none a lo largo de tres puntos de control anuales²
Resultados de aplicación de DMARC
192.2 millones
Correos electrónicos no autenticados bloqueados por dominios protegidos por Sendmarc que aplican p=reject, de junio de 2025 a junio de 2026
64.6 días
Tiempo promedio para que un cliente de Sendmarc alcance p=reject, en 1,207 proyectos de implementación
- Basado en el escaneo de Sendmarc de 1.65 millones de dominios (febrero de 2024 a junio de 2026): datos propios observados por Sendmarc, no un estudio de todo internet. Las cifras absolutas pueden diferir de otros estudios, pero se cree que las tendencias y el ritmo de cambio son ampliamente representativos.
- Las tendencias de adopción y aplicación se basan en una cohorte equilibrada de 34,212 dominios monitoreados en tres puntos de control anuales. Esta cohorte se inclina hacia dominios más monitoreados activamente, por lo que los resultados pueden ser más optimistas de lo que mostraría la población completa.
Distribución de la política DMARC
p=reject:
La única política que bloquea el phishing y la suplantación salientes antes de que lleguen a una bandeja de entrada.
p=none:
El solo monitoreo sigue siendo la política más común entre los dominios que han adoptado DMARC. También es el estado que no hace nada para detener el phishing ni la suplantación.
La adopción frente a la brecha de aplicación
Las tendencias generales en los datos de Sendmarc sugieren que el desafío ha pasado de alentar a las organizaciones a publicar registros DMARC a avanzarlas del monitoreo a la aplicación.
Más Registros DMARC Pero Protección Rezagada
Para evaluar con precisión la adopción de DMARC frente a la aplicación, monitoreamos los mismos 34,212 dominios a lo largo de tres puntos de control anuales en junio de 2024, junio de 2025 y junio de 2026. En esos dos años, la adopción aumentó 22.9 puntos porcentuales. De manera alentadora, la aplicación de p=reject también aumentó, aunque a un ritmo más lento, subiendo solo 14 puntos porcentuales.
La brecha entre la adopción y la aplicación de DMARC se ha ampliado de 36 puntos porcentuales en junio de 2024 a 44.9 puntos porcentuales en junio de 2026, lo que puede reflejar la reticencia de los propietarios de dominios a aplicar DMARC.
La tendencia anterior probablemente sea una imagen más optimista de la adopción y la aplicación de lo que mostraría el panorama completo.
Tendencias de amenazas del correo electrónico en 2026
Lo que llega a una bandeja de entrada no necesariamente se ve diferente a hace un año. Lo que ha cambiado es el mecanismo detrás de ello y quién puede producirlo - ejecutar una estafa de suplantación de correo convincente solía requerir verdadera habilidad. La IA ha eliminado ese requisito, y los ataques ahora se calibran más fácilmente al objetivo: ajustados al tamaño de la empresa, la industria y el rol de la persona que los recibe, en lugar de lanzarse masivamente.
Los Kits de PhaaS Reducen el Costo de los Ataques
Los atacantes ahora utilizan kits de phishing como servicio (PhaaS) que pueden generar un enlace y un archivo adjunto únicos para cada envío, venciendo el enfoque de lista de bloqueo que ha sido la base de la seguridad del correo electrónico durante dos décadas.
Los Delincuentes Están Adoptando DMARC
Los dominios de phishing están cada vez más configurados con un registro DMARC totalmente aplicado, utilizando el mismo protocolo en el que confían los remitentes legítimos para verificar la identidad del remitente, con el fin de que un dominio suplantado parezca más creíble.
Los Atacantes Apuntan a la Autoridad
Los delincuentes van tras personas con autoridad financiera, acceso a datos o control administrativo. Los ejecutivos lo perciben: el Global Cybersecurity Outlook 2026 del WEF encontró que el fraude y el phishing habilitados por ciberataques se convirtieron en la principal preocupación de los CEO en 2026.
Distribución de Ciberataques en Industrias de Todo el Mundo en 2025
En 2025, el sector manufacturero y el de finanzas y seguros fueron los más atacados, absorbiendo el 27.7% y el 27% de los ciberataques mundiales, respectivamente, más de cinco veces el promedio de los otros ocho sectores, y aproximadamente tres veces el del sector que le sigue.
Fuente: Statista
Ciberdelincuencia, Región por Región
El riesgo no se ve igual en todas partes.
Reino Unido
Estados Unidos
Europa
Australia
Sudáfrica
América Latina y el Caribe
India
Mandatos de DMARC
octubre de 2017
CISA BOD 18-01 ordena a las agencias federales aplicar SPF, DKIM y DMARC en p=reject
2018
Los departamentos del gobierno del Reino Unido deben implementar DMARC en p=reject
febrero de 2024
Entra en vigor el mandato de remitentes masivos de Google y Yahoo (p=none)
marzo de 2025
PCI DSS v4.0/v4.0.1 recomienda DMARC
abril de 2025
Yahoo endurece la aplicación, pasando a una puntuación de reputación basada en dominios. Los remitentes no conformes ven caídas pronunciadas en la entregabilidad
mayo de 2025
Microsoft exige DMARC para remitentes masivos (p=none)
julio de 2025
Cloudflare exige que todos los correos enviados a través de su plataforma Email Routing pasen SPF o DKIM, y recomienda encarecidamente DMARC
noviembre de 2025
Google escala a rechazos permanentes para correos no conformes
mayo de 2026
GMX, WEB.DE y mail.com anuncian un mandato de DMARC y una implementación gradual hacia p=reject
Punto de vista de un experto sobre el cambio en DMARC
"Muchos dominios nunca adoptaron el correo autenticado porque su correo se aceptaba de todos modos, y ahora estamos en un punto en el que ciertas clases de remitentes no logran que su correo sea aceptado porque no se autentican correctamente."
Todd Herr
Coeditor de DMARCbis | Arquitecto de Soluciones Principal, Green Arrow
El informe también incluye las perspectivas de Sean Remnant, Director de Estrategia en Ignition Technology, sobre lo que debería encabezar la lista de prioridades de todo CISO en este momento; Mike Britton, Director de Información en Abnormal AI, sobre los ataques de correo electrónico modernos; Kieran Frost, Director de Operaciones en Sendmarc, sobre el riesgo de la brecha entre adopción y aplicación de DMARC; y Keith Thompson, Cofundador y Director de Tecnología en Sendmarc, sobre hacia dónde se dirige la autenticación.
El siguiente capítulo de DKIM: DKIM2
El estándar DKIM original tiene varias debilidades estructurales. En particular, un correo firmado y legítimo puede reenviarse a destinatarios para los que nunca estuvo destinado, superar la verificación y usarse para entregar contenido malicioso, incluso en dominios que aplican una política DMARC estricta de p=reject, ya que el correo reenviado sigue llevando una firma genuinamente válida. DKIM2, una actualización propuesta por el IETF, cierra esa brecha.
Los principales proveedores de correo, incluidos Google y Yahoo, planean comenzar la verificación experimental de DKIM2 en el cuarto trimestre de 2026, con implementaciones en producción previstas para el primer trimestre de 2027.
Alcanzar p=reject depende de quién gestiona la implementación de DMARC
Tener un registro DMARC no significa que esté protegido. Significa que ha comenzado a monitorear. La mayoría de las organizaciones se estancan antes de alcanzar p=reject, y hasta dónde llegan depende de quién gestione el proceso.
Comparamos los estados actuales de los dominios en tres grupos extraídos de un conjunto de datos más amplio: dominios gestionados por Sendmarc, otros proveedores de DMARC y dominios autogestionados, mostrando dónde avanza, se estanca o se rompe el recorrido de DMARC de cada grupo.
Las tasas de monitoreo son casi idénticas para los dominios autogestionados y otros proveedores, en alrededor del 43%. La verdadera divergencia aparece más adelante. Los entornos autogestionados se acumulan en p=quarantine, mientras que los dominios gestionados por Sendmarc tienen muchas más probabilidades de avanzar por completo hasta p=reject.
El informe también detalla una comparación de la tasa de errores y la tasa de finalización del recorrido.
Ataques de Dominios Similares:
Distribución de Técnicas
DMARC detiene la suplantación exacta de dominios. Los delincuentes lo eluden registrando un dominio lo suficientemente parecido al suyo como para que la gente confíe en él a primera vista. Este gráfico circular muestra un desglose de las técnicas de dominios similares que los ciberdelincuentes usaron durante tres años.
Sustitución de palabras de diccionario
Reemplazar parte de un nombre de marca por una palabra común o una falta de ortografía, como "yourbank-support.com" en lugar de "yourbank.com."
Ofuscación de fuente
Sustituir un carácter que se representa casi de forma idéntica a otro, como una "I" mayúscula en lugar de una "l" minúscula.
Cambio de TLD
Registrar el mismo nombre de marca bajo una terminación de dominio diferente, como ".net" o ".co" en lugar de ".com."
Homóglifo
Sustituir un carácter de un alfabeto diferente que se ve idéntico al ojo humano, como una "а" cirílica en lugar de una "a" latina.
Todas las demás técnicas
Los dominios similares son más difíciles de detectar
La sustitución basada en diccionario siguió siendo dominante a lo largo de tres años, aunque su participación ha disminuido ligeramente. El cambio más claro es el de los dominios similares basados en homóglifos, que casi se triplicaron. Estos dominios son casi indistinguibles de los reales a simple vista, lo que los hace especialmente eficaces para engañar a los empleados y que hagan clic en un enlace malicioso o aprueben una factura fraudulenta antes de que alguien note que algo anda mal.
El informe también desglosa el volumen de dominios similares con sitios web activos e infraestructura de envío de correo.
El Costo de Dejar el Correo Electrónico Desprotegido
Los costos se multiplican
Los costos de recuperación se acumulan rápidamente: honorarios legales, multas regulatorias, incluso pagos de rescate, además de negocios estancados y clientes que se alejan. Puede ser suficiente para acabar con un negocio.
La confianza se erosiona
Un correo de suplantación puede deshacer años de buena reputación en días. IBM descubrió que el 41% de los ataques de ransomware ahora amenazan con dañar la reputación de la organización.
La comunicación se estanca
Un dominio bloqueado, o correo legítimo que empieza a rebotar, corta la línea con clientes, proveedores y socios que dependen de ella.
Las operaciones se detienen
Un pago fraudulento, una conversación con un proveedor secuestrada o un bloqueo por ransomware pueden paralizar los procesos centrales mientras el personal desvía su esfuerzo a la remediación.
El escrutinio se intensifica
Las reglas de autenticación siguen endureciéndose, y el incumplimiento lo deja expuesto a ataques y conlleva consecuencias regulatorias y legales.
De p=none a la protección
Cerrar la brecha entre la adopción y la aplicación de DMARC requiere una secuencia de pasos deliberados, no un solo interruptor.
1
Comience con los fundamentos
SPF y DKIM deben configurarse correctamente antes que nada. Apresurarse en este paso es exactamente lo que rompe el correo legítimo más adelante.
2
Avance por etapas, de forma deliberada
Pase de p=none a p=quarantine y luego a p=reject, revisando los reportes en cada etapa. Saltarse una etapa, o apresurar el cronograma, es justo lo que rompe el correo legítimo.
3
No se detenga en su dominio exacto
La aplicación total protege su dominio exacto, pero no detiene los dominios similares. Una letra cambiada o una extensión diferente bastan para pasar desapercibido a primera vista.
4
Revise la autenticación a medida que la empresa evoluciona
Cada nueva herramienta de envío cambia quién está autorizado a usar su dominio, y dejar que esa lista se desactualice crea un entorno disperso e inmanejable.
5
Elija la ruta que lo lleve allí más rápido
El socio de DMARC adecuado respalda este recorrido, sustituyendo la carga manual por visibilidad continua, pasos guiados y monitoreo permanente en cada etapa.
Dónde entra Sendmarc
Sendmarc ofrece gestión de DMARC de nivel empresarial, respaldada por soporte experto y un camino garantizado hacia la protección total. Nuestro equipo ayuda a los equipos de seguridad a implementar, escalar y alcanzar la aplicación total de DMARC en entornos complejos y multidominio, sin aumentar la carga operativa.
La Defensa contra Dominios Similares y la Detección de Filtraciones amplían aún más esa cobertura, cerrando brechas que los equipos de seguridad empresarial de otro modo tendrían que vigilar por su cuenta.
Preguntas frecuentes sobre DMARC
¿DMARC filtra el correo no deseado de mi bandeja de entrada?
No, DMARC no filtra el correo entrante. Determina cómo otros servidores tratan los mensajes que dicen provenir de su dominio, lo que protege su identidad en los correos salientes y a quienes los reciben.
¿DMARC es una configuración de una sola vez?
No, DMARC no es una configuración de una sola vez. Las organizaciones incorporan proveedores y herramientas de envío constantemente, así que un registro DMARC sin monitoreo queda desactualizado. El monitoreo continuo mantiene la protección y permite que el correo legítimo siga circulando.
¿Un proveedor de DMARC enruta mi correo a través de sus servidores?
No, un proveedor de DMARC nunca interviene en el flujo de su correo. Todo el mecanismo funciona a través del DNS, y los reportes solo contienen detalles de autenticación.
¿Publicar un registro DMARC protege mi dominio?
No, publicar un registro DMARC no protege su dominio por sí solo. La aplicación solo funciona si el servidor receptor evalúa DMARC y respeta su política. Con p=none, no hay nada que el receptor pueda aplicar. La protección depende de que coincidan dos cosas: que su organización publique un registro de aplicación p=quarantine o p=reject, y que los receptores lo respeten.
¿Puedo leer los reportes DMARC sin una herramienta dedicada?
Técnicamente sí, pero los reportes DMARC llegan como XML sin procesar, desde decenas de fuentes distintas. Interpretar ese volumen de datos sin la herramienta adecuada es una de las principales razones por las que los proyectos de aplicación se estancan.
¿Necesito DMARC si ya tengo SPF y DKIM?
Sí, necesita DMARC aunque ya tenga SPF y DKIM. SPF y DKIM verifican cada uno un mecanismo por separado. DMARC indica a los servidores receptores cómo tratar el correo que no superó la autenticación y aporta reportes.
¿Aplicar DMARC interrumpirá la entrega de mi correo?
Aplicar DMARC bloquea el correo legítimo cuando un remitente no se autenticó antes. El riesgo está en pasar a la aplicación antes de identificar a todos los remitentes legítimos. Un despliegue monitoreado reduce ese riesgo.
¿Un registro DMARC garantiza la llegada a la bandeja de entrada?
No, un registro DMARC no garantiza la llegada a la bandeja de entrada. La autenticación mejora las probabilidades de que su correo llegue a la bandeja de entrada. Funciona junto con buenas prácticas de envío.